공장에서 AI가 ‘분업’을 배운 날
12시간이 걸리던 연간 품질평가 보고서는 이제 1시간이면 끝난다. 종근당의 APQR, 연간 품질평가보고서가 LG CNS와 구축한 멀티 AI 에이전트 서비스 도입 후 종전보다 12분의 1로 줄었다. 연간 약 500개 제품 기준으로 따지면, 한 해 5,500시간가량이 엔지니어에게 돌아온다. 흥미로운 건 속도 그 자체보다 속도 뒤의 구조다. 예전엔 사람이 전부 하던 12시간 가운데, AI가 뭘 하고 코드가 뭘 하고 최종 승인 버튼은 누가 눌렀는가가 이 기사의 진짜 주제다. 오늘 다이제스트에는 제약, 벤처, 은행, 보안이라는 서로 다른 네 산업의 기사가 나란히 올라 있다. 다 같은 구조를 향해 수렴하고 있다. 함께 읽을 가치가 있다.
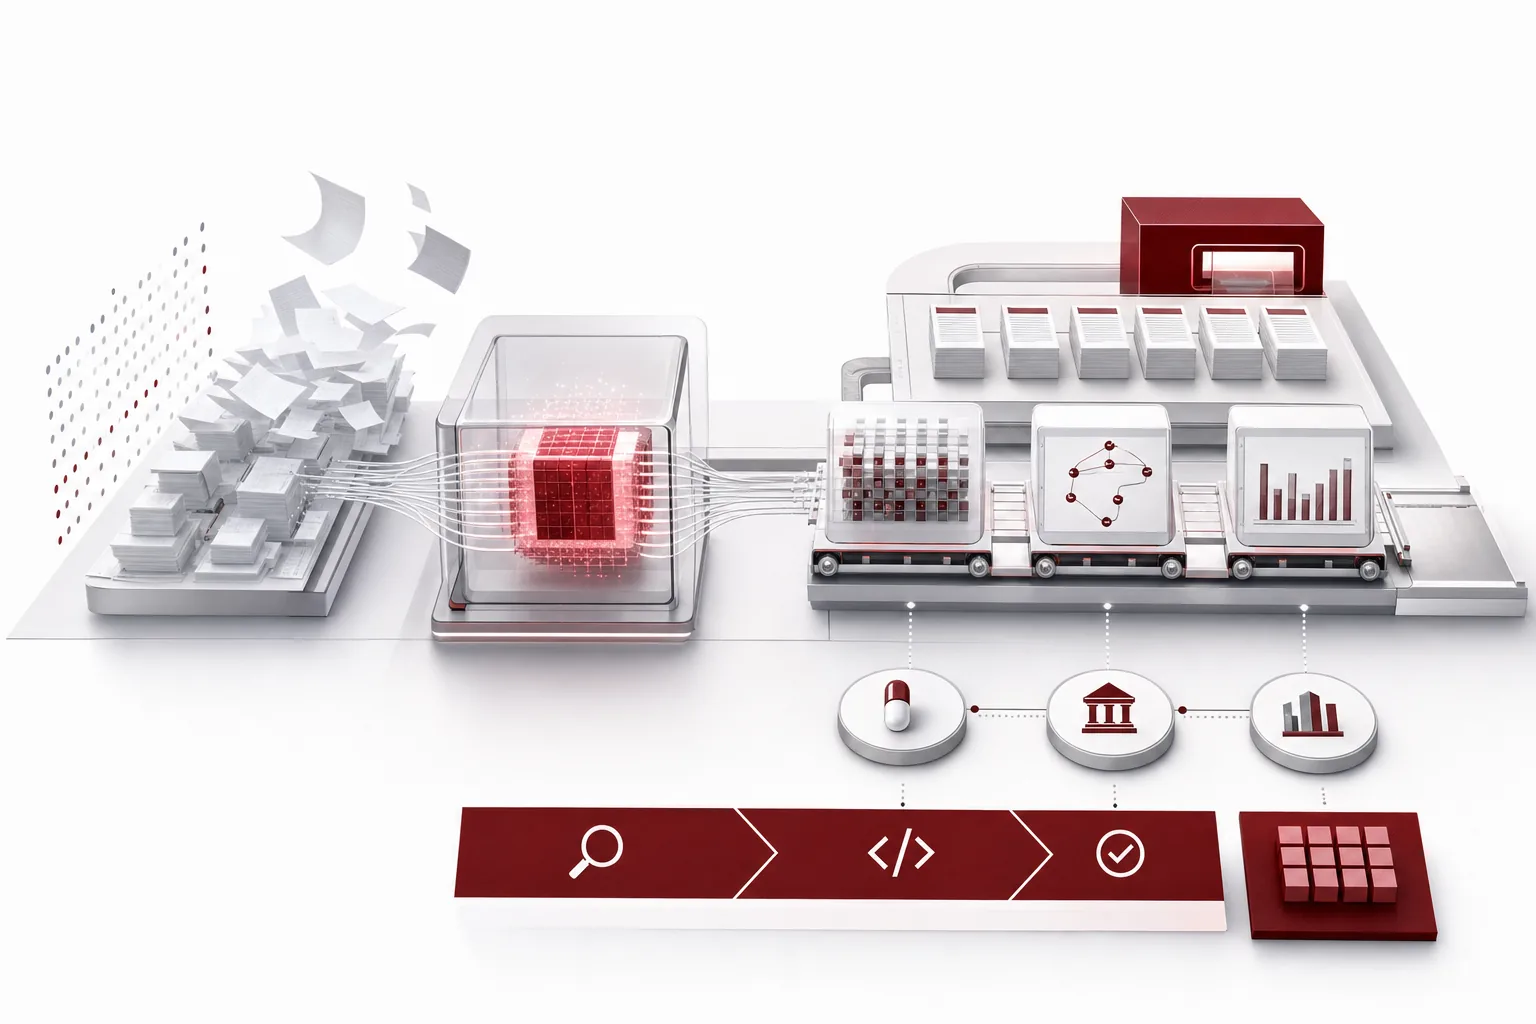 글의 핵심 개념을 형상화했습니다.
AI의 첫 직장이 공장이 된 날
제약 업계에서 AI가 가장 먼저 찍힌 사진은 늘 신약 연구실 안이었다. 그런데 이번엔 생산 현장으로 내려왔다. 메디칼업저버가 제약 생산 현장의 AI 도입 현황을 정리한 기사에는 낯설게도 서로 다른 네 곳의 답이 나열된다. GC녹십자는 메가존클라우드와 만든 AI 문서 시스템으로 제품평가보고서 작성 시간을 80% 이상 줄였고 2030년까지 오창과 화순, 음성 생산거점별 자동화 지능화 로드맵을 추진한다. 대웅제약 오송공장은 진동 패턴을 학습한 AI 예지보전을 도입했고 QC 부서의 미생물 동정 데이터 처리 시간은 416시간에서 52시간으로 줄었다. 삼성바이오로직스는 5공장에 디지털 트윈과 AI를 적용해 바이오리액터 유체 흐름을 분석하고, 다변량 데이터 기반 품질 일탈을 예측한다.
네 회사 이야기에서 눈에 띄는 건 전제다. 의약품 제조는 GMP 규제로 묶여 있어, 데이터 신뢰성과 현장 검증, 인간의 최종 검토 구조가 도입의 전제 조건이다. AI를 가장 진지하게 쓰는 공장이, 동시에 AI에게 가장 강한 제한을 거는 공장이라는 뜻이다. 수치 계산은 코드가 하고 해석은 생성형 AI가 하고 최종 승인은 담당자가 한다는 분업 설계가 이 산업의 공통 답변으로 자리 잡고 있다. 현장 안착의 표준 구조로 퍼지고 있는 추세다.
그 배경에는 올해 AX 전문 기업들의 성과 발표가 이어진 시장 경쟁이 있다. LG CNS와 메가존클라우드가 제약 품질 문서 자동화에서 성과를 공개하며 경쟁이 본격화됐고 대형사뿐 아니라 삼진제약, 한독, 유유제약 같은 중견 제약사까지 생산 현장 도입에 나섰다. 기업용 AI의 새로운 세그먼트로 굳어지는 과정이다. 그리고 이 산업에는 한 가지 명확한 규칙이 있다. 데이터는 공장 경계를 넘어서면 안 된다. 공장에서 만들어지는 품질 기록은 가장 민감한 정보이고, 외부 서비스로 한 번 나가면 되돌릴 수 없기 때문이다. 그래서 제약의 도입 질문은 처음부터 ‘AI가 뭘 할 수 있느냐’가 아니라 ‘데이터를 밖으로 안 내고 돌릴 수 있느냐’였다.
VC와 은행도 같은 답을 적었습니다
공장만의 이야기는 아니다. DSC인베스트먼트 자회사 똑똑은 이번 달 19일, 투자계약서를 읽는 AI 업무 에이전트 디디웍스를 출시했다. 통합 투자관리 서비스 아이엠웍스와 함께 발표됐고 ERP 투자 원장과 조합 원장을 계약서, 투심위 회의록과 연결해 문서 검토와 보고서 초안 작성을 지원한다. 계약서 읽는 수요가 갑자기 커진 이유는 벤처 시장의 구조 때문이다. VC 업계에서 공동운용 Co-GP 펀드 결성과 민간 모펀드 출자가 늘고 올해 개정 벤처투자 표준계약서에 계약서와 주주간계약서 분리형 체계가 도입되면서 복수의 계약을 동시에 검토해야 하는 업무가 급증했다. 그래서 투자 주체별 권리와 의무를 구조화하는 능력과, 답변의 원문 근거 제시 여부가 AI 도입의 검증 기준이 됐다.
그런데도 AI 몫은 아주 명확히 한정된다. 상용 AI 모델을 점검해보니 단순 조항 요약은 정확도가 90%를 넘었지만 본문과 별첨 특약 사이의 차이를 독소조항으로 걸러내는 맥락형 검출에는 한계가 확인됐다. 그래서 지분율과 투자금 같은 정량 수치는 ERP 데이터베이스 연산으로 집계해 환각을 차단하고, AI는 문서 맥락 탐색과 초안 작성만 담당한다. 결과는 변경 필요, 사람 검토, 문제 없기로 세 칸을 나눈다. 불확실한 사안은 심사역이라는 사람에게 인계한다. 운용사별 전용 환경 분리, 로그인 담당자의 권한 범위 내 조회, 외부 AI 모델로 전송 전 민감정보 마스킹 같은 보안 정책도 함께 전했다.
은행권의 방향은 같다. 금융위원회는 6월 개정 금융분야 인공지능 가이드라인을 발표해 같은 달 22일 시행에 들어갔다. 거버넌스, 보조수단성, 신뢰성 등 7대 원칙 아래 현 단계의 AI를 업무 보조수단으로 규정하고 최종 책임자는 사람이 유지한다는 구조다. 사실 은행의 AI 대화는 단계적으로 진화해왔다. 2017년 우리은행의 ‘소리’, 2019년 농협의 ‘누구’ 기반 음성뱅킹은 음성 명령을 인식해 정해진 업무를 실행하던 단계였다. 지금의 생성형 AI 에이전트는 고객이 메뉴명이나 명령어를 몰라도 문장의 맥락을 파악해 기능을 찾아 연결하고 실제로 이체까지 수행하는 것이 핵심이다. 그런데 은행마다 AI가 직접 수행하는 거래 범위, 기존 금융시스템 화면으로의 연결 방식, 본인인증과 거래정보 확인 같은 안전장치가 다르다. 그래서 은행권은 상대적으로 단순한 업무부터 시작해 서비스 범위를 단계적으로 넓히는 전략을 택하고 있다. KB국민은행은 9월 KB스타뱅킹에 KB AI를 출시해 음성으로 잔액 조회와 소액 송금까지 실제 이체를 완료할 수 있게 했고, 신한금융 슈퍼SOL은 이체와 한도 변경 등 약 50개 업무를 대화형으로 지원한다. 우리은행은 AI 챗봇을 재구축해 12월에 1단계 도입을 앞두고 있고, NH농협은행은 AI가 금리인하요구를 대신 신청하는 AI대출금리케어를 확대하고 있다.
제약, VC, 은행. 고객도 업무도 겹치지 않는 세 산업이 택한 아키텍처는 한 문장으로 같습니다. AI가 탐색하고 코드가 계산하고 사람이 결정한다. 기업용 AI의 설계 원리 자체로 굳어지는 추세입니다.
보증이라는 단어가 키워드가 되기까지
학계에서는 이 현상에 이름을 붙이기 시작했습니다. 한국정보보호학회가 10월 22일 서울 송파구 삼성SDS 웨스트캠퍼스에서 2026 KIISC 제6회 AI x RMF 워크숍을 열었습니다. AI가 단순 도입과 활용 단계를 지나, 개발과 운영 전 주기에 걸친 지속적 위험관리와 검증 단계로 무게중심을 이동하고 있다는 것이 이번 워크숍이 보여주는 변화입니다. RMF연구회 위원장인 아주대학교 곽진 교수는 AI의 보안성, 안전성, 신뢰성, 사이버 복원력을 전 주기에 걸쳐 지속 검증하는 AI 보증으로의 패러다임 전환을 핵심 메시지로 제시했습니다. 계속 보증받는 구조가 핵심이기 때문입니다. AI 도입의 시대에서 AI 보증의 시대로의 이동입니다.
워크숍 안건 자체가 신호였습니다. AI를 위한 보안, 보안을 위한 AI, 사이버보안 특화 AI 모델 세 개 세션에서 기업용 AI 에이전트의 권한, 승인, 감사 체계와 에이전틱 AI 공급망 보안이 핵심 주제로 다뤄졌습니다. 고려대학교 김승주 교수와 AWS코리아 노경훈 리더, 국가인공지능전략위원회 이원태 보안특별위원장의 기조강연도 이어졌습니다.
왜 지금인가를 묻는다면, 답은 글로벌 표준과 국내 사건의 겹침에 있습니다. NIST의 AI 위험관리 프레임워크, RMF가 이미 글로벌 표준으로 자리 잡았습니다. 거버넌스, 매핑, 측정, 관리 네 가지 기능으로 구성된 이 프레임워크를 축으로 AI 시스템의 지속 검증을 국내에서도 논의하는 단계입니다. 그리고 최근 대형 개인정보 유출 사건과 국산 네트워크 보안기업의 데이터 탈취, AI 지정학 리스크가 겹치자 소버린 보안 생태계와 국내 독자 보안 AI 모델, 학습 데이터셋 확보까지 정책 의제로 부상했습니다. 국내 독자 보안 AI 모델과 학습 데이터셋이라는 주제가 반복 등장하는 것은, 오픈소스와 외부 API 의존도가 높은 지금의 AI 구성에 대한 자립 압력이 커지고 있음을 보여줍니다. 에이전트 도입이 보편화되면서 에이전트 행위 감사와 권한 최소화, 공급망 무결성 같은 거버넌스 수요가 실수요로 전환되고 있다는 점이 가장 큰 변화입니다. 핵심은 에이전트에 대한 논의가 할 수 있느냐의 단계에서 증명할 수 있느냐의 단계로 넘어왔다는 점입니다.
분업 계약은 운영체제를 요구합니다
모아 보면, 기업 AI 시장은 분업 계약과 증거가 표준인 구조로 가고 있습니다. AI는 허가된 것만, 그 업무에 필요한 만큼만 하되, 모든 단계에 대해 증표를 남깁니다. AI와 새로 정하는 계약입니다. 회사는 새로 들어온 직원의 손에 처음부터 모든 열쇠를 쥐여주지 않습니다. 자리가 정해지고 최소한의 권한이 부여되고 행동 기록이 검토됩니다. 기업 AI도 같은 방향으로 가고 있고 이 계약에는 집행할 운영체제가 필요합니다.
ThakiCloud의 Paxis는 Agent-Native Cloud로 정식 출시된 제품이며 Skills, Tools, Policies, Audit Logs를 네 개의 일급 리소스로 정의합니다. 에이전트의 자율도를 L0부터 L3까지 네 단계로 나누어 거버넌스를 걸고 모든 행동은 정책 게이트를 거쳐 감사 로그에 기록됩니다. 격리된 샌드박스 안에서 실행되며 작업별로 모델을 골라주는 CostRouter가 붙어 있습니다. MCP 커넥터와 스킬 마켓까지 갖춰, 분업은 내부 에이전트뿐 아니라 외부 연동에서도 확장될 수 있습니다. 분업 계약의 각 역할을 그대로 시스템에 쓴 구조입니다. 허가된 것은 Policies, 그 업무에 필요한 만큼은 작업별로 선택되는 모델과 도구, 증표는 감사 로그. 똑똑이 강조한 운용사별 전용 환경 분리, 권한 범위 내 조회는 Paxis에서 격리 샌드박스 실행과 정책 관리의 형태로 실현합니다. RMF 워크숍의 핵심 주제였던 권한, 승인, 감사 체계가 Paxis의 운영 기능으로 구현됩니다. 제약사의 데이터는 공장 경계를 벗어나면 안 된다라는 요구는, 주권형 온프레미스 Kubernetes 환경에서 고객 울타리 안에서 실행된다는 설계로 답합니다.
종근당 생산 현장의 11시간은 속도 이야기였습니다. 그런데 결국 더 중요했던 이야기는 남은 1시간의 책임은 누가 지느냐였습니다. 보증의 시대로 넘어가는 산업에서, 기업용 AI의 질문은 ‘AI가 뭘 할 수 있느냐’에서 ‘AI가 뭘 했고 누가 승인했고 그 증거는 어디에 있느냐’로 이동하고 있습니다. 오늘 네 개의 기사가 같은 답을 쓰고 있었던 것은 우연이 아닐 것입니다.
참고 자료
이 글은 아래 뉴스를 종합해 작성했습니다.

