보안 기준을 고쳤더니 데이터가 비행기에 탔다
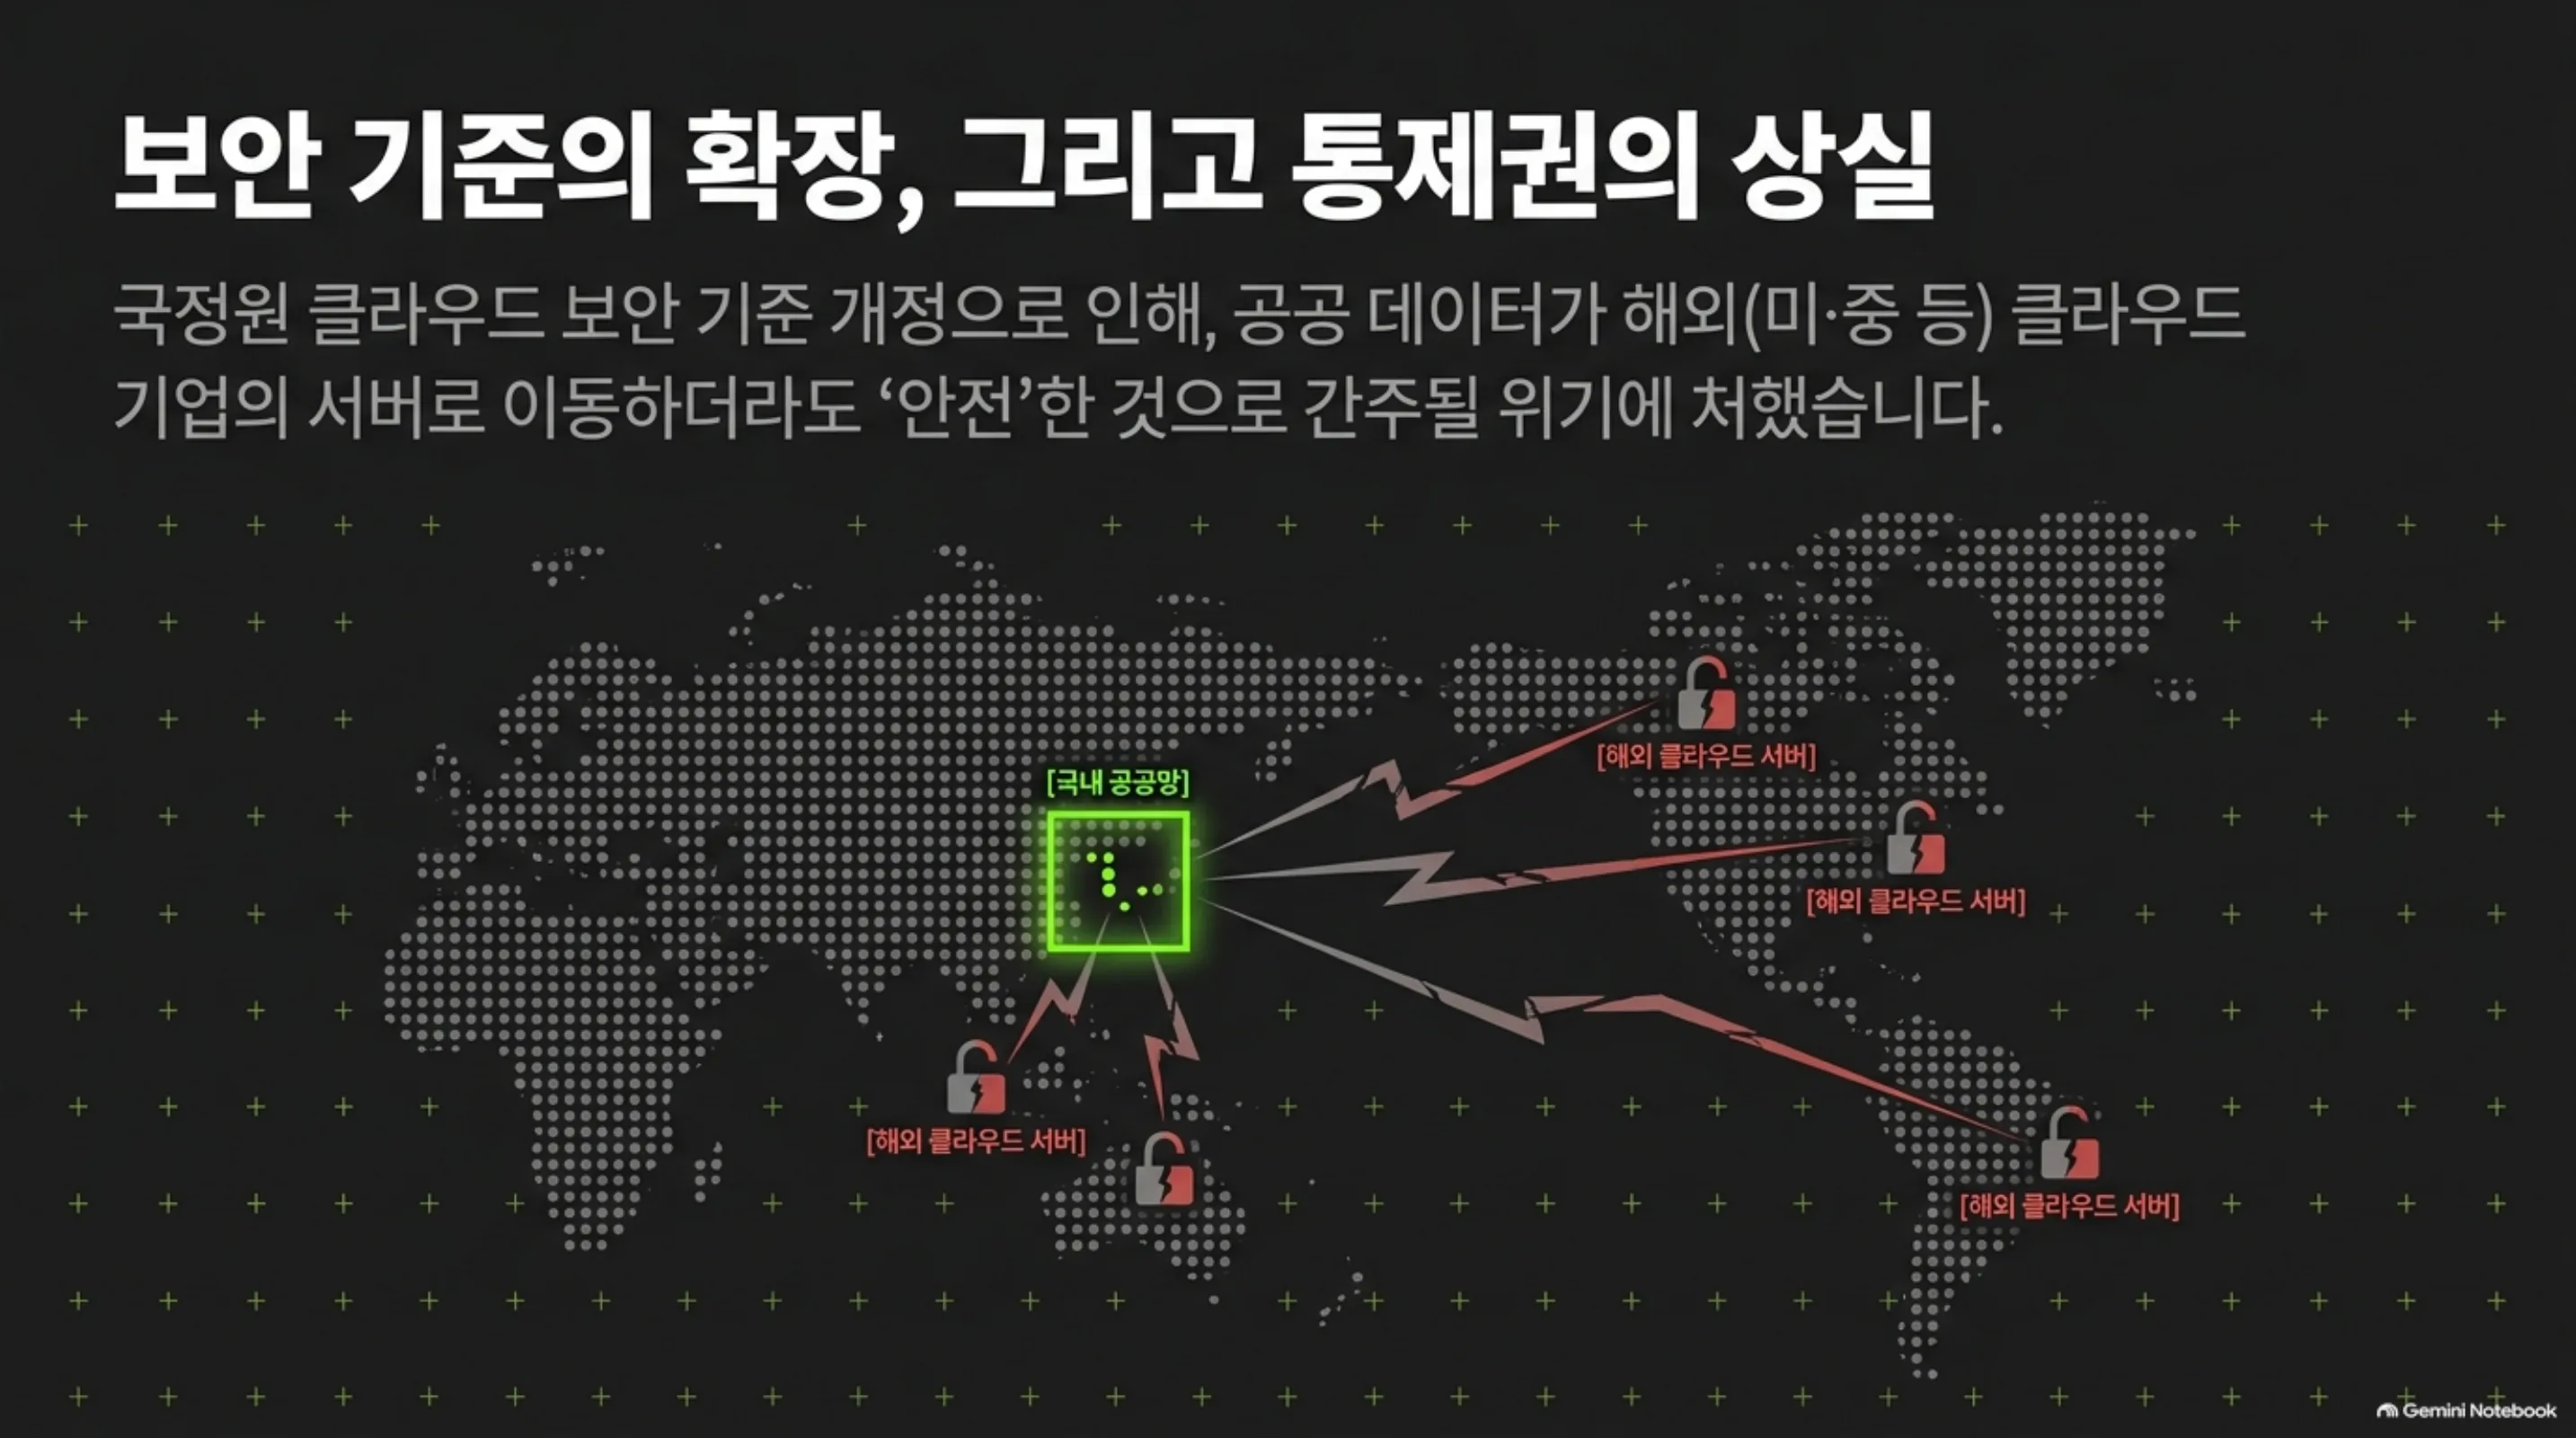
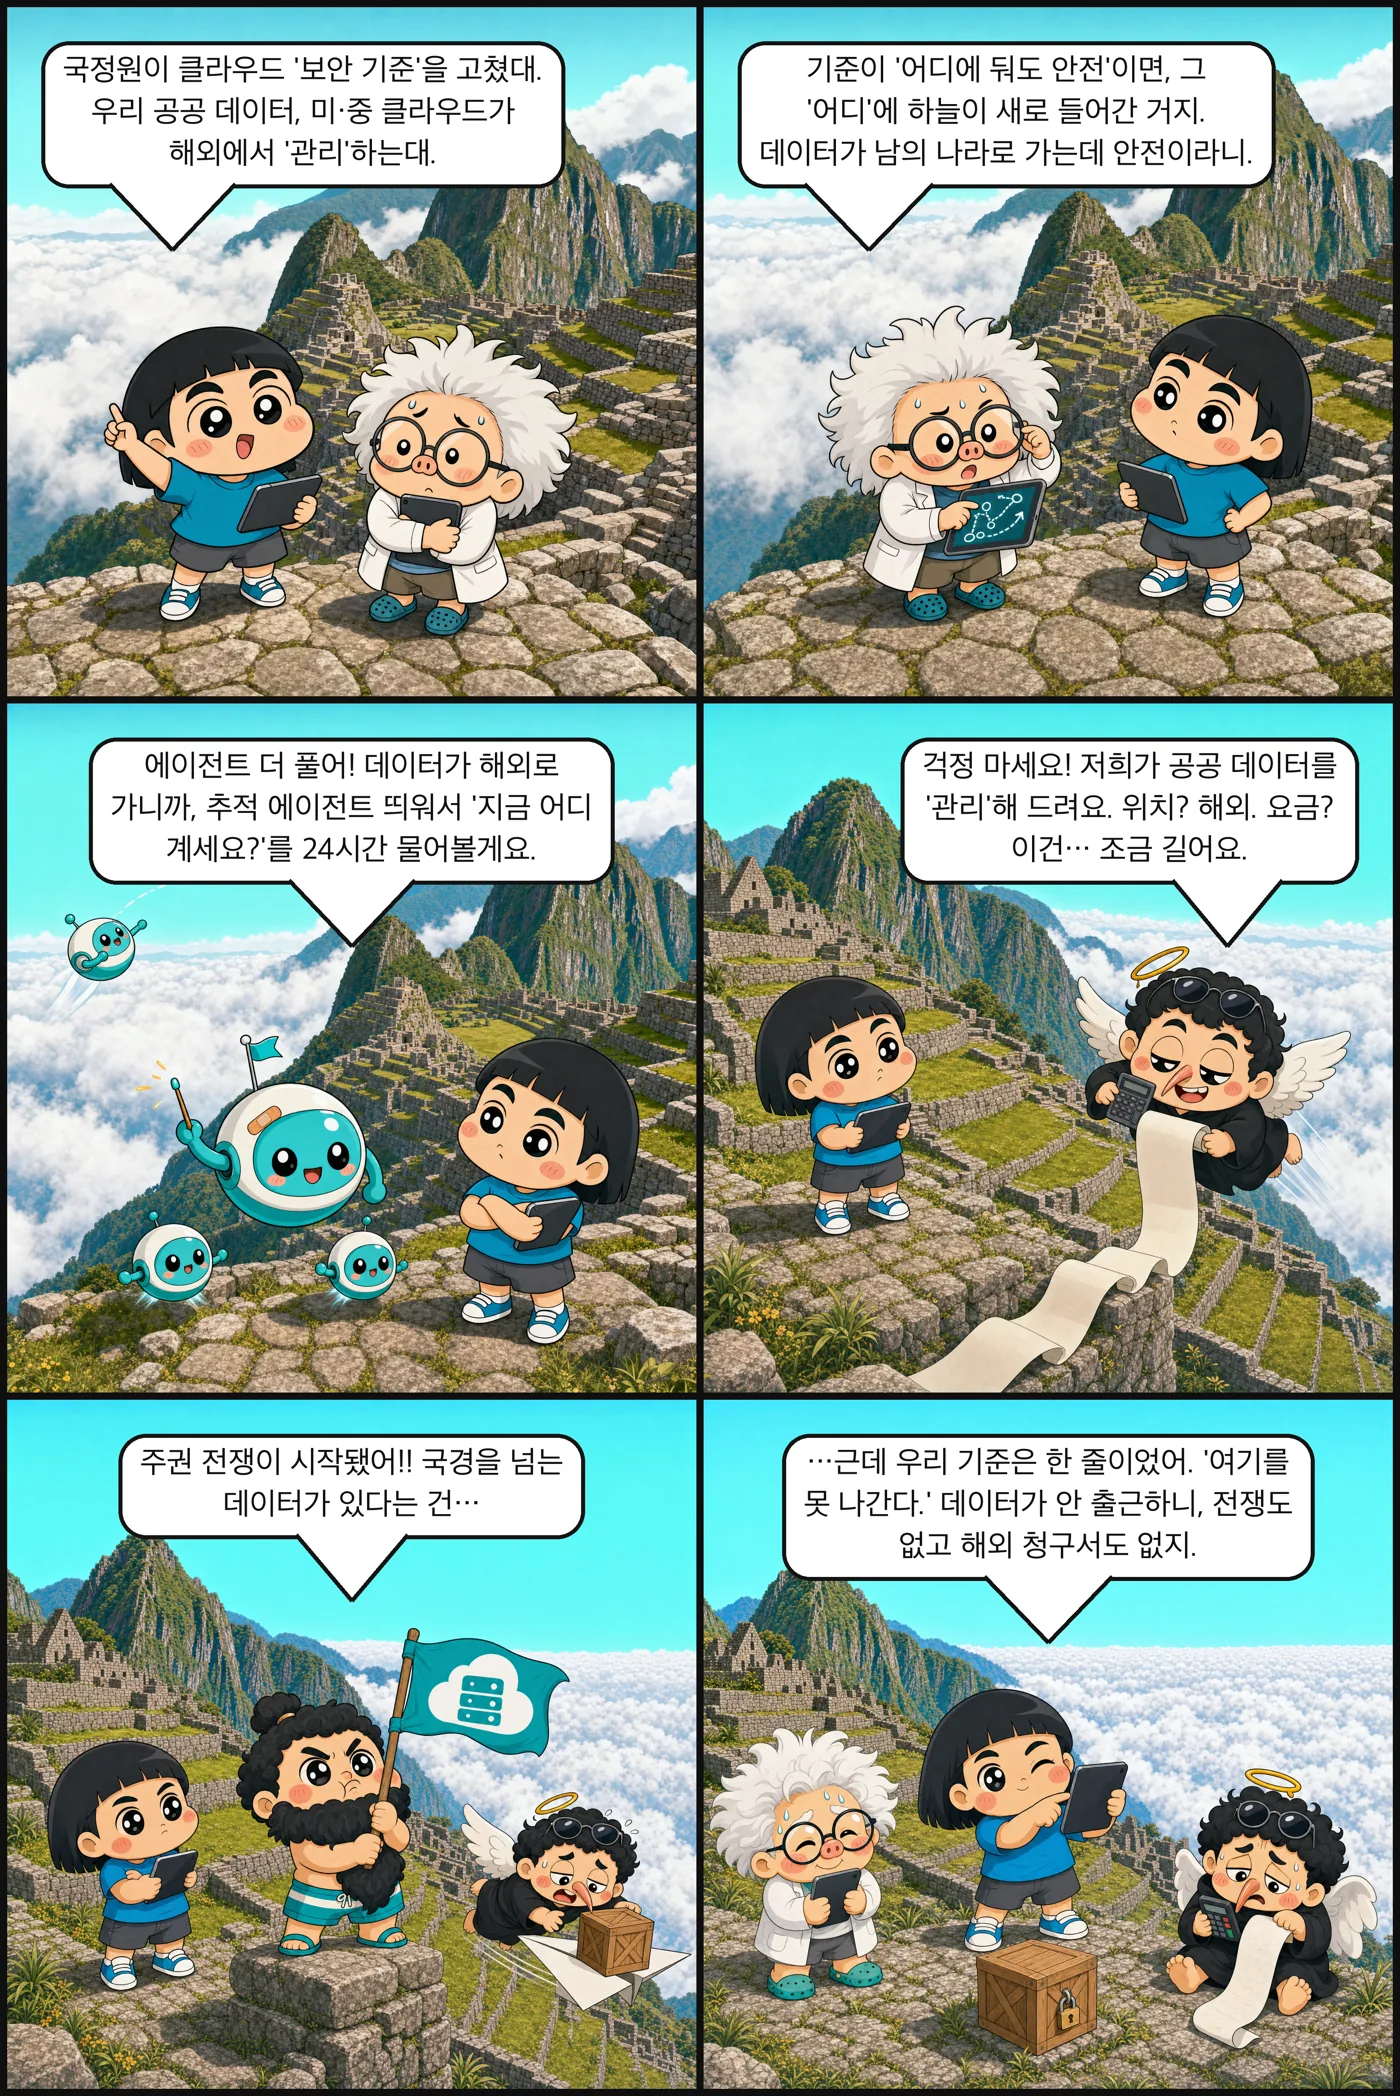
국정원이 클라우드 보안 기준 개정을 추진하면서 공공 데이터가 해외에 있는 미국과 중국 클라우드 기업의 관리를 받는 게 아니냐는 논란이 커지고 있습니다. 클라우드 보안 기준은 ‘공공 데이터가 어디에, 누구의 손에서 저장되고 운영되는지’를 정하는 정부 규정입니다. 개정안에는 그 ‘어디’의 범위가 넓어지고 데이터가 해외로 이동해도 ‘안전’으로 인정된다는 우려가 담겨 있습니다. 이번 만화에서는 그 논란을, 기준을 한 줄로 줄여본 캐릭터들의 이야기로 풀어봤습니다.
원 뉴스: 국정원 클라우드 보안 기준 개정 논란…공공 데이터 미·중 클라우드 기업 해외서 관리하나 · bespin
▶ 만화 영상판: 캐릭터들이 직접 말합니다 (한국어 자막 포함)
ThakiCloud 제품 적용 시사점
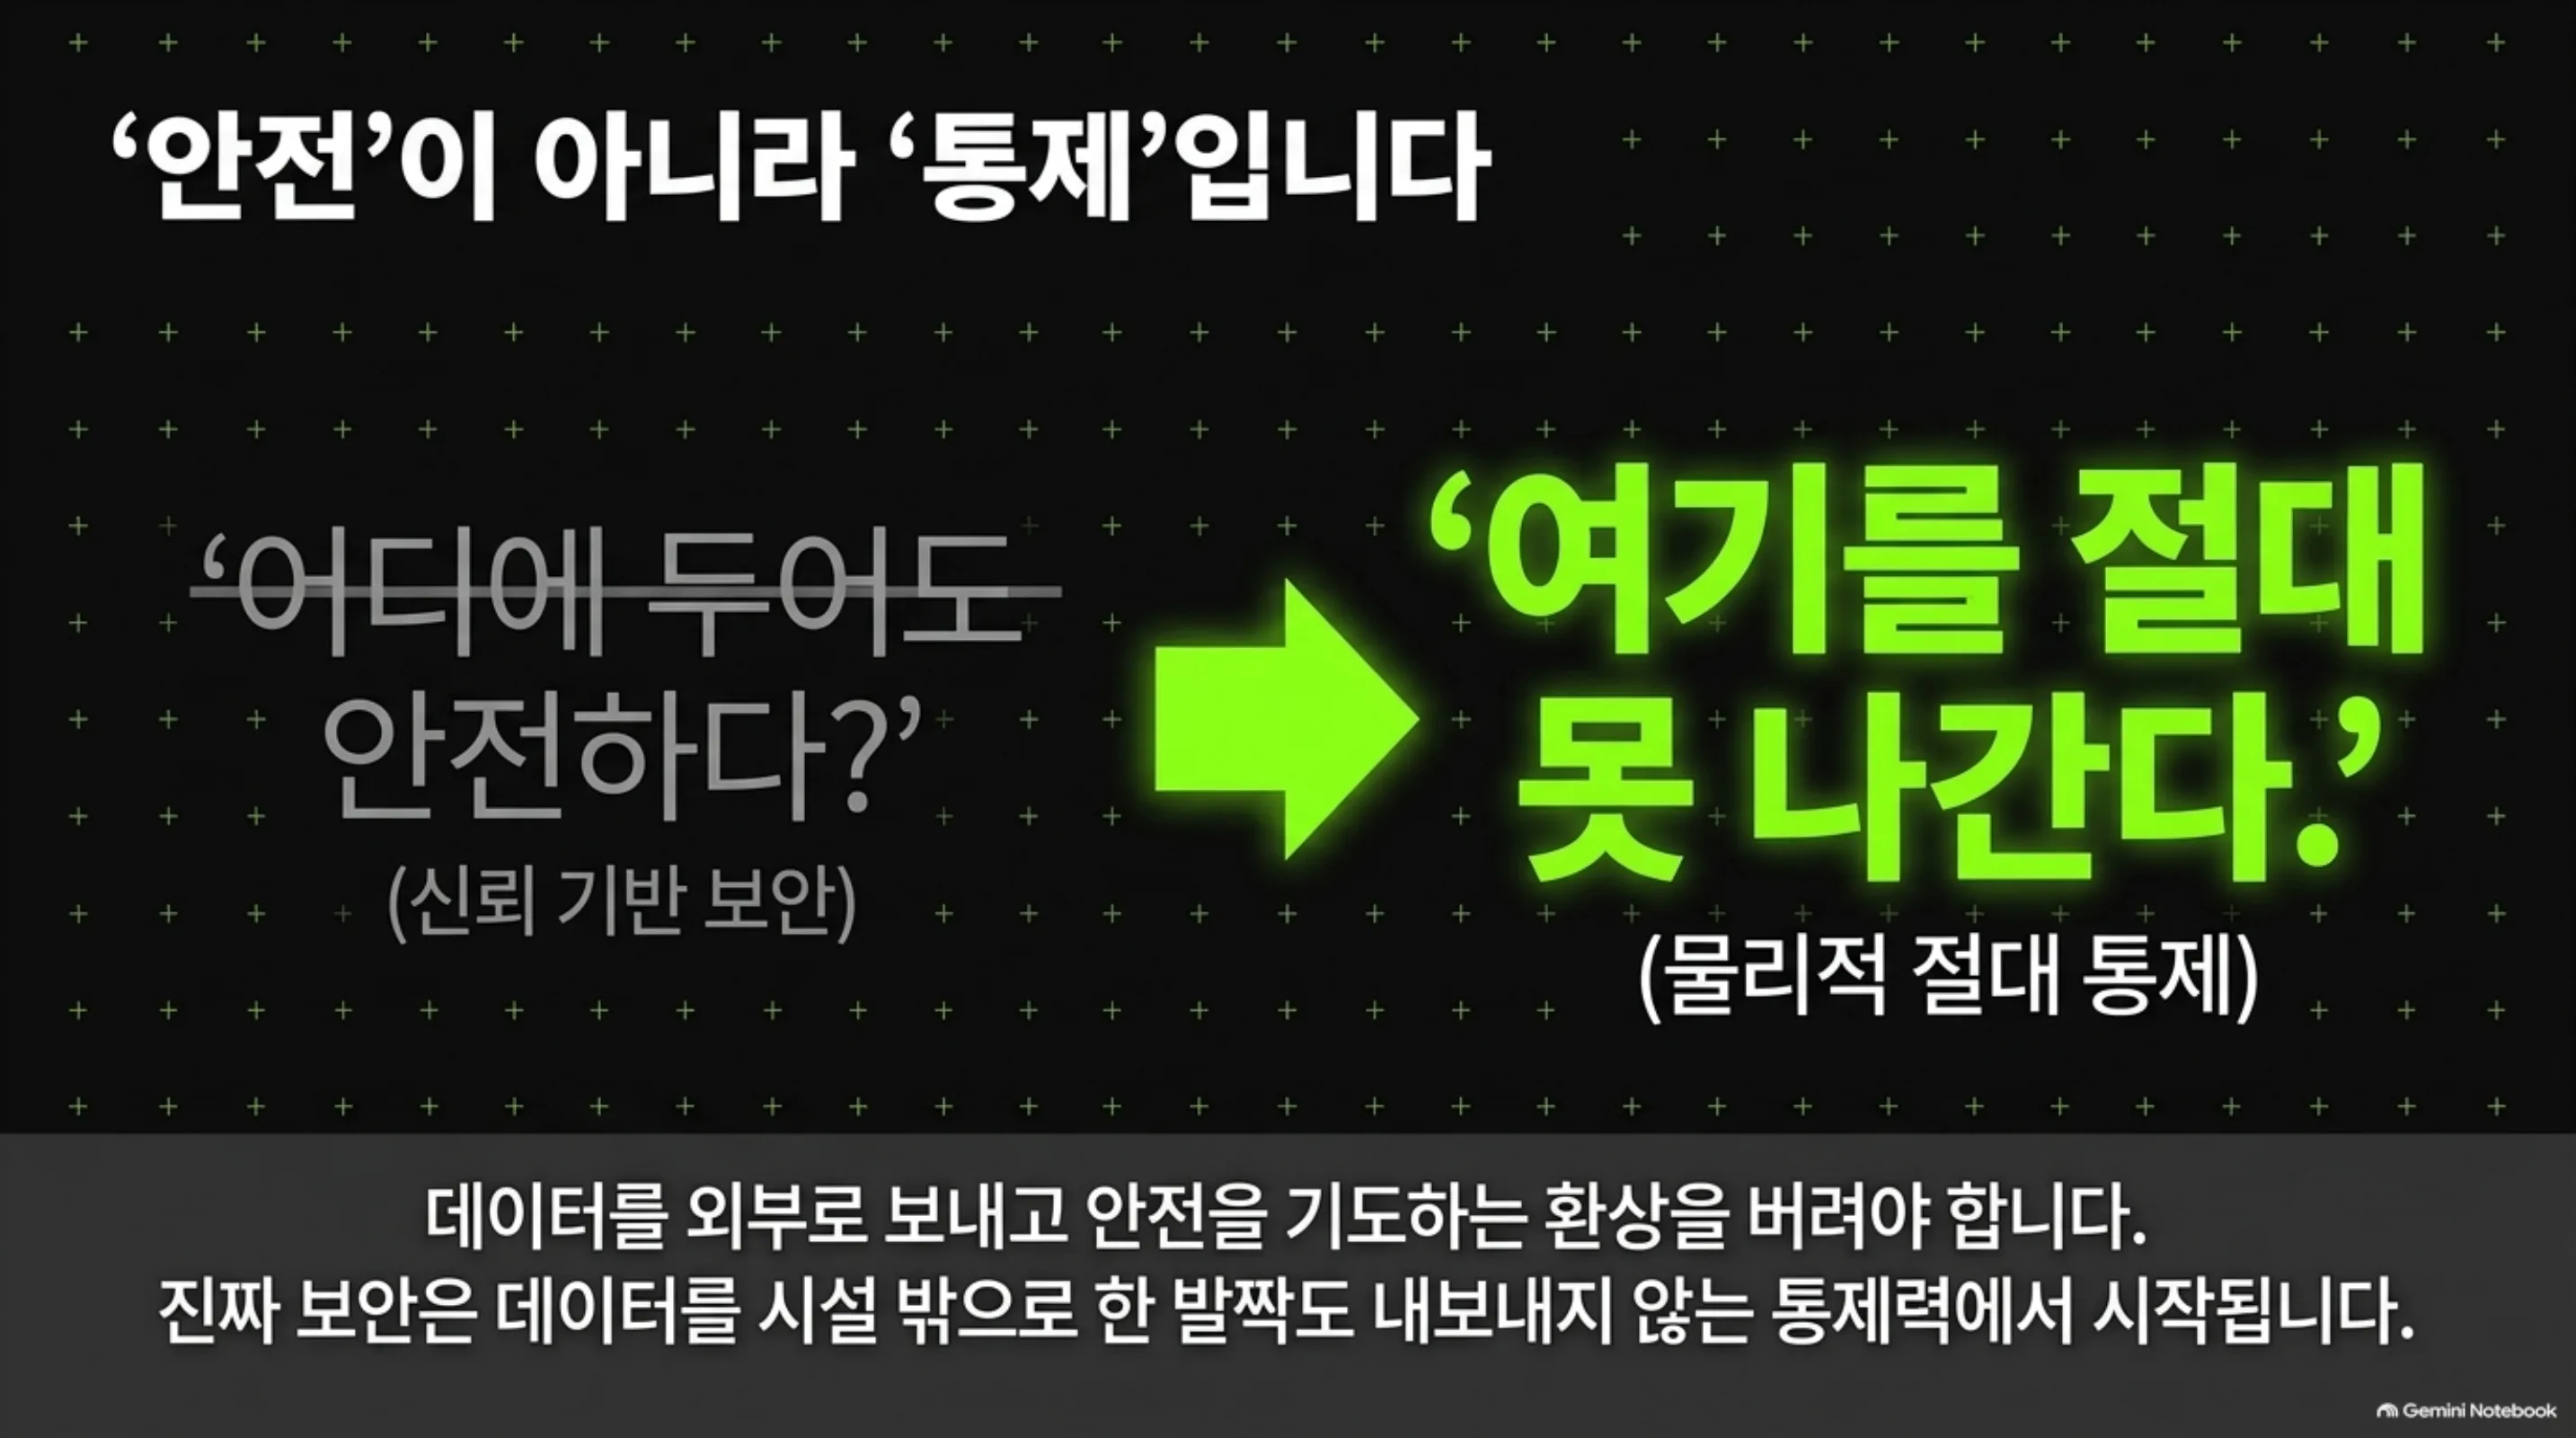
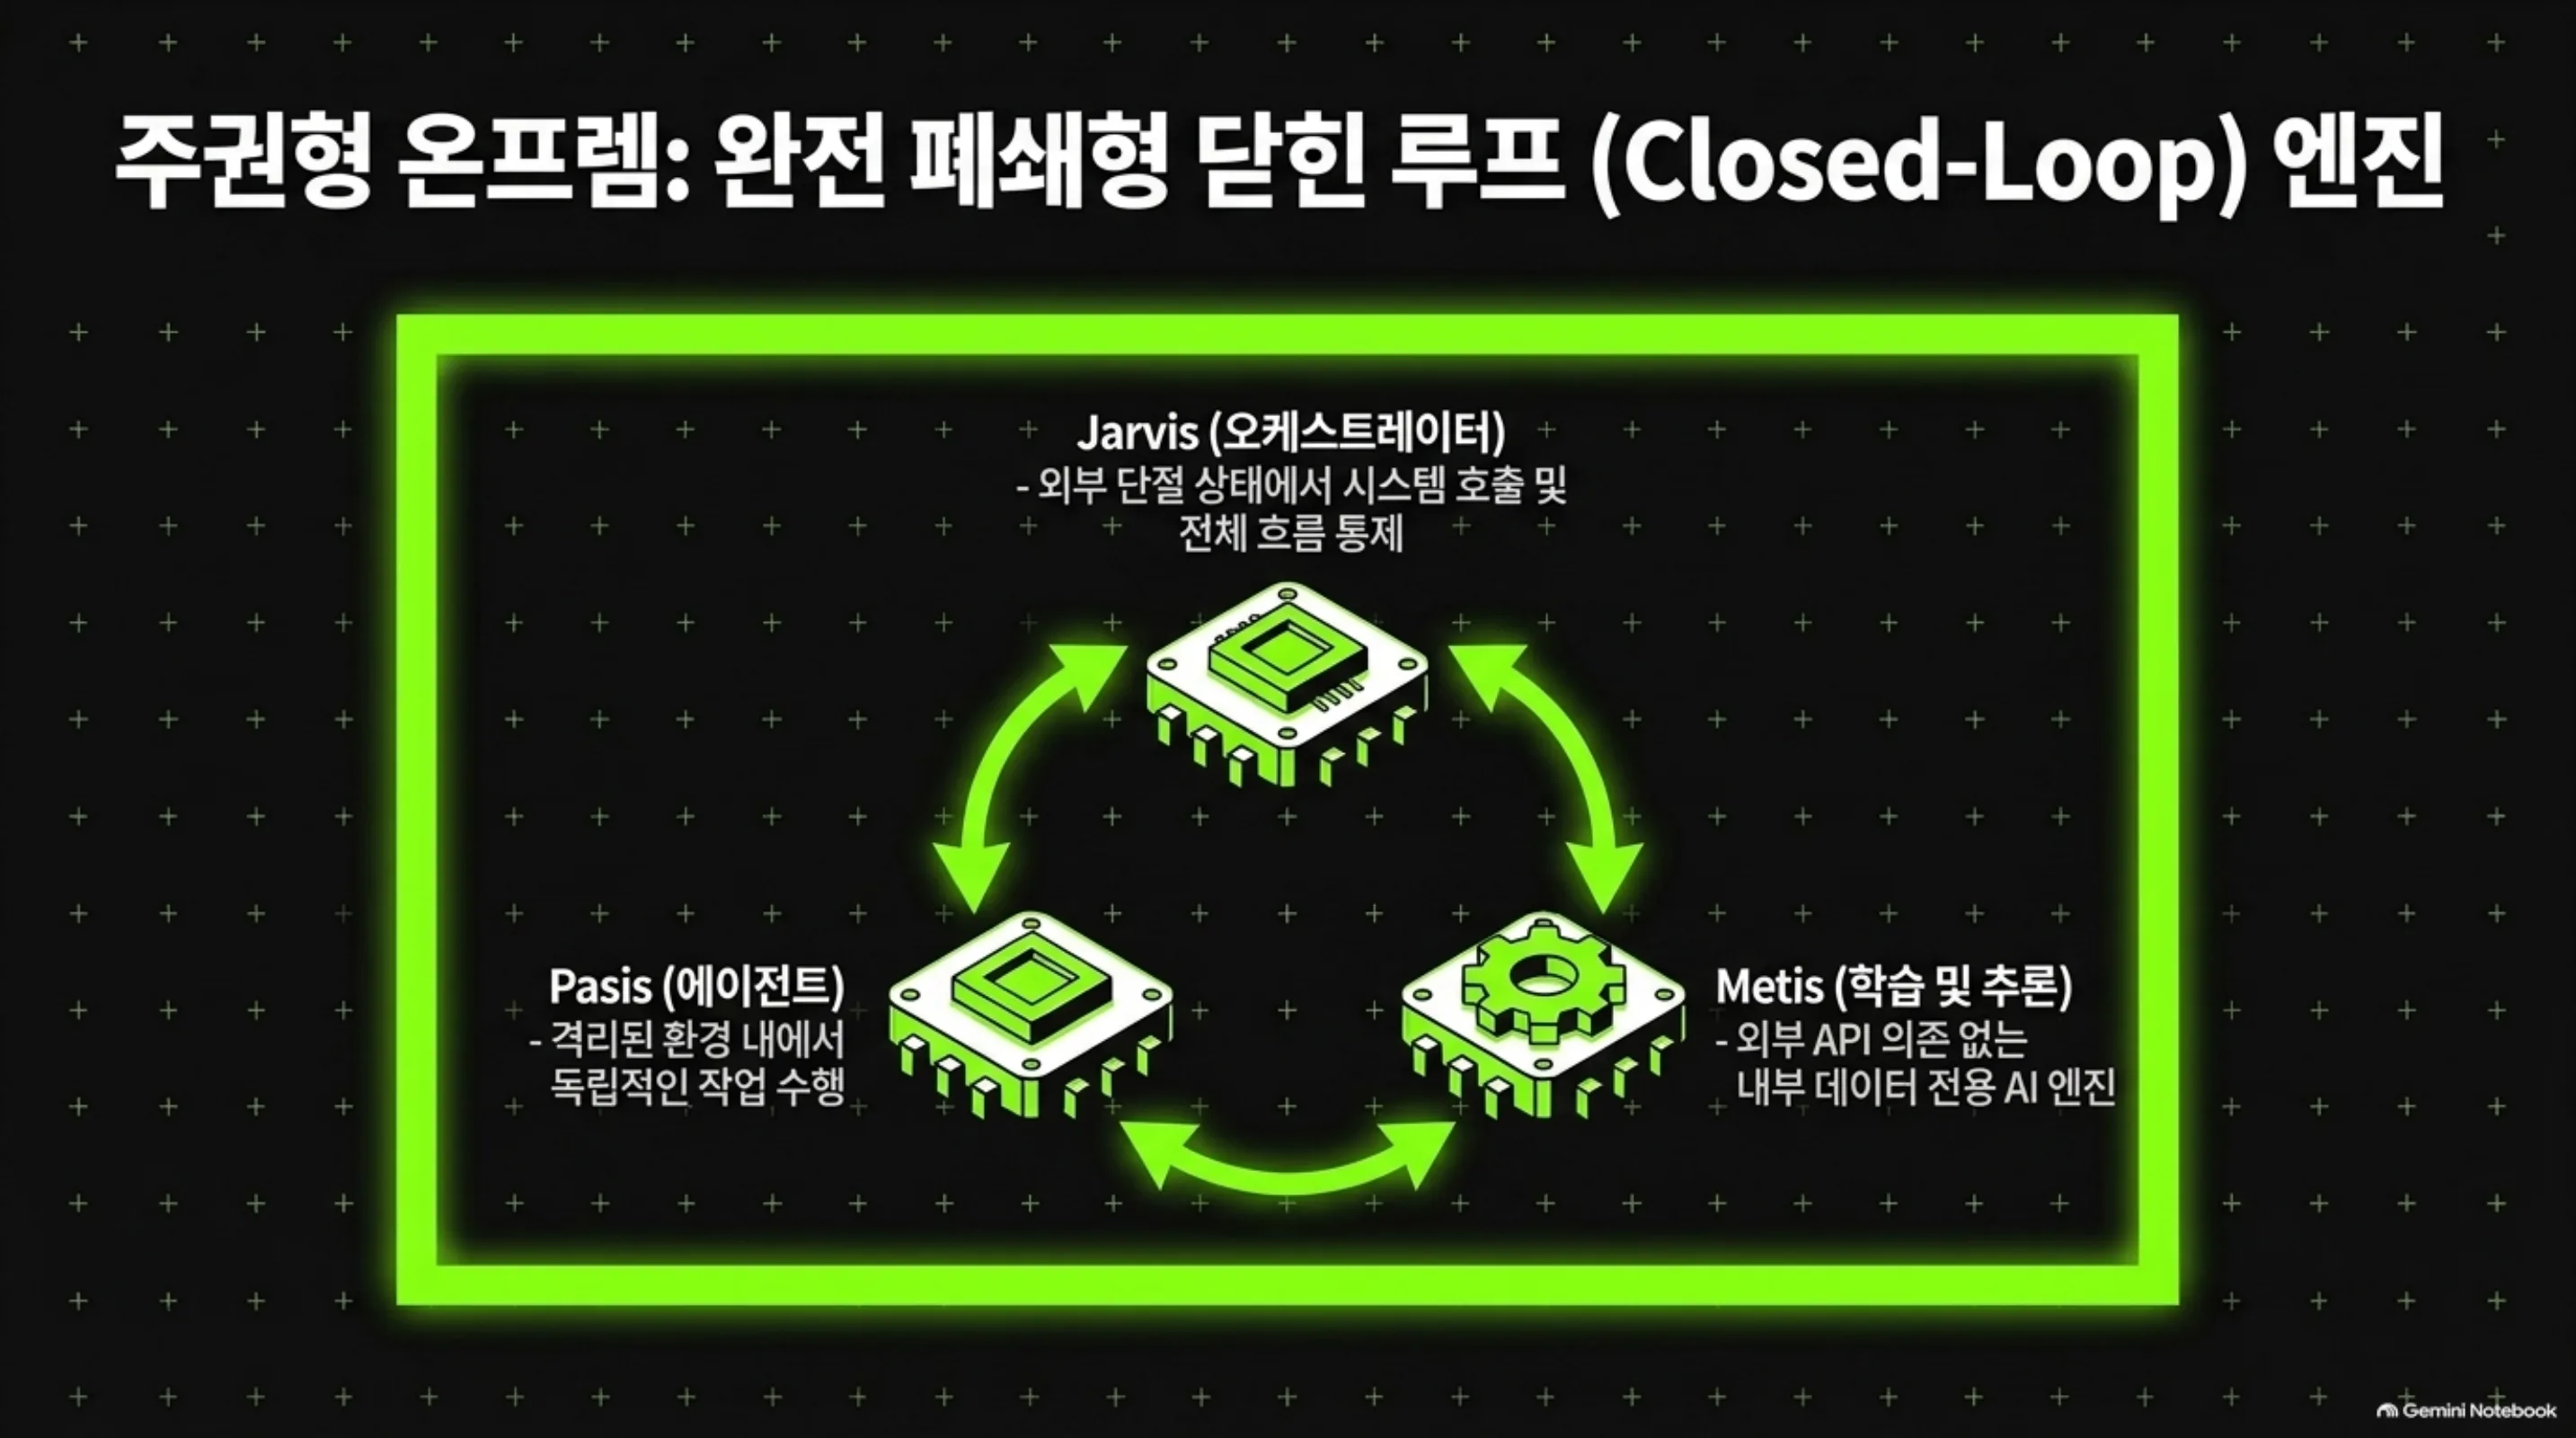
보안 기준이 ‘어디에 둬도 안전’을 허용하는 순간, 진짜 문제는 데이터가 실제로 어디에 두느냐로 바뀝니다. 그래서 ThakiCloud는 기준을 한 줄로 줄여봤어요. 공공 데이터를 처음부터 ‘여기를 못 나간다’로 고정하면, 이사 논의 자체가 사라지거든요. 이것이 주권형 온프렘, 모델과 데이터와 인프라를 우리 시설 안에서 우리 통제 아래 두는 방식입니다. 파시스는 그 안에서 에이전트를 돌리고 메티스는 학습과 추론을 끝냅니다. 이 블로그를 만드는 Jarvis 오케스트레이터도 같은 원칙이에요. 데이터가 벽을 안 넘는 시스템 위에서 에이전트가 자동 호출되거든요. 기준을 넓히지 않고 데이터가 안 나가는 쪽으로 좁혔을 때 얻는 것은 안전이 아니라 ‘통제’입니다.
이 만화는 업계 뉴스를 바탕으로 자동 생성된 초안입니다.
관련 슬라이드
본문 내용을 NotebookLM(doodle_collage 스타일)으로 요약한 슬라이드입니다.